Nunca un prompt tan simple tuvo consecuencias tan grandes. Esa frase, escrita ante un modelo de inteligencia artificial, fue —según su propio CEO— lo que permitió a la firma Chainguard redescubrir de forma independiente dos de las vulnerabilidades más peligrosas reveladas este año en el mundo del software. Su historia, y la de todos los actores que las hallaron, marca el inicio de una nueva era: la de los agujeros de seguridad encontrados por máquinas.
El parche que el mundo esperaba con ansiedad
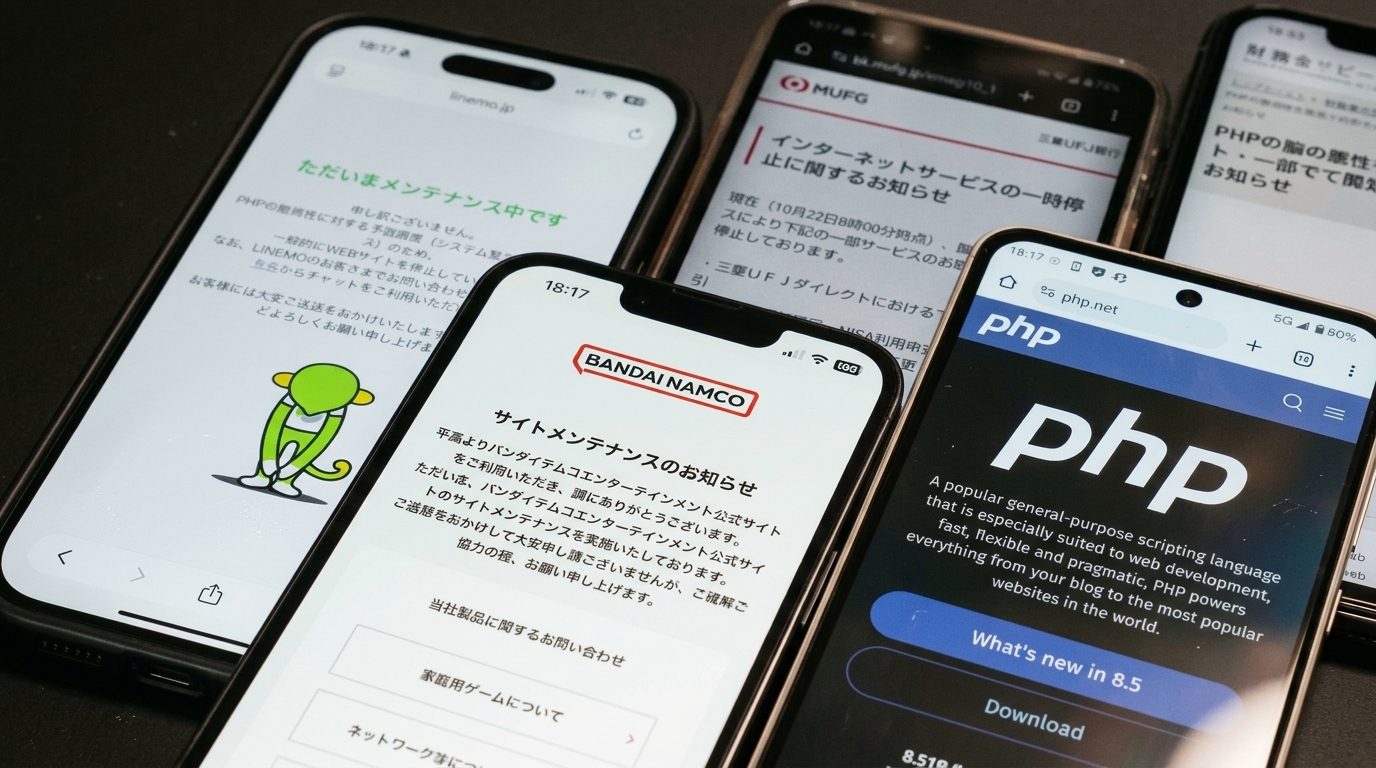
El 21 de octubre, el proyecto PHP liberó cuatro versiones de seguridad —8.5.12, 8.4.27, 8.3.36 y 8.2.35— que corrigen las fallas CVE-2026-109618 y CVE-2026-109619. El mensaje de la Fundación PHP fue contundente: «Si usted usa PHP, es imperativo que actualice ahora». Ambas fallas, con severidad CVSS de 9.2, permiten que un atacante remoto sin autenticación ejecute código en servidores web que utilizan versiones de PHP desde la 5.4 en adelante.
El impacto fue inmediato y global: webs de ministerios y empresas suspendieron operaciones mientras se aplicaban los parches, y CISA publicó una alerta urgente aconsejando desconectar los sistemas no actualizables.
Un equipo renovado y dos años de deuda
La Fundación PHP aprovechó la publicación para hacer algo raro en la industria: contar toda la verdad. El problema de agotamiento de memoria que terminó derivando en estas vulnerabilidades fue detectado en la auditoría de Quarkslab de 2024. Pero la corrección se estancó: el equipo temía publicar una solución errónea y cargaba con demasiadas responsabilidades y pocos recursos.
La solución llegó con un equipo de seguridad ampliado en 2026 y la adopción de herramientas de IA —Claude Mythos de Anthropic y Daybreak Red de OpenAI, vía el proyecto Alpha-Omega— que validaban reportes y exploits automáticamente. En julio, la firma Calif reportó una ejecución remota de código; OpenAI confirmó la misma causa raíz el mismo día, y Wiz sumó nuevos vectores en agosto.
La coordinación global que evitó el desastre
OpenAI coordinó la respuesta internacional bajo su iniciativa «Patch the Planet», con participación de Wiz, Cloudflare y los mantenedores de PHP, preparando protecciones antes de la divulgación. La empresa incluso publicó un verificador de versiones en GitHub y comprometió 1,000 millones de dólares en acceso subsidiado a su herramienta Daybreak para «defensores» de primera línea.
Pero la coordinación tuvo fisuras dolorosas. El 20 de octubre los identificadores se filtraron; Calif difundió por error un video con su prueba de concepto; y Chainguard publicó imágenes parcheadas seis horas antes del acuerdo, un movimiento que la Fundación consideró una ruptura irresponsable del embargo, pues permitió a posibles atacantes estudiar la corrección con antelación.
Humanos, máquinas y dinero
Las conclusiones de esta crisis ya se discuten en toda la industria. Primero: la IA de frontera puede encontrar vulnerabilidades críticas antes que los atacantes, como demostraron OpenAI, Wiz y Calif, y como confirmó Anthropic al reportar 493 problemas hallados por Claude en 25 proyectos de código abierto.
Segundo, y más incómodo: la velocidad de las máquinas no sirve de nada sin ingenieros que corrijan lo hallado. Por eso la Fundación PHP cerró su comunicado pidiendo financiación sostenida a todas las organizaciones que dependen del lenguaje que sostiene el 70 % de la web. La IA encuentra los agujeros; los humanos los tapan. Y al menos por ahora, internet necesita que alguien pague por ambos.
Hashtags: #PHP #IA #Ciberseguridad #Anthropic #OpenAI #Chainguard #PatchThePlanet #CódigoAbierto #IngenieríaDeSoftware